אבטחה · מצגת
מתקן הכספות: מה זה User Security, בלי מילה טכנית אחת
בואו נשכח לרגע מאפליקציות, סיסמאות והאקרים. במקום זה נתכנן יחד מתקן פיזי עם 100 כספות אישיות — ונשאל מה הוא חייב לדעת לעשות. בסוף נגלה שהדרישות שהגדרנו הן בדיוק הדרישות הבסיסיות של User Security: איך מערכת מוודאת שכל משתמשת מקבלת גישה רק למה ששייך לה, ורק למה שמותר לה לעשות.
המשימה
יש לנו 100 כספות אישיות. לכל משתמשת יש כספת משלה. היא צריכה להיות מסוגלת לפתוח אותה — אבל אסור לה בשום אופן לפתוח את הכספות של האחרות.
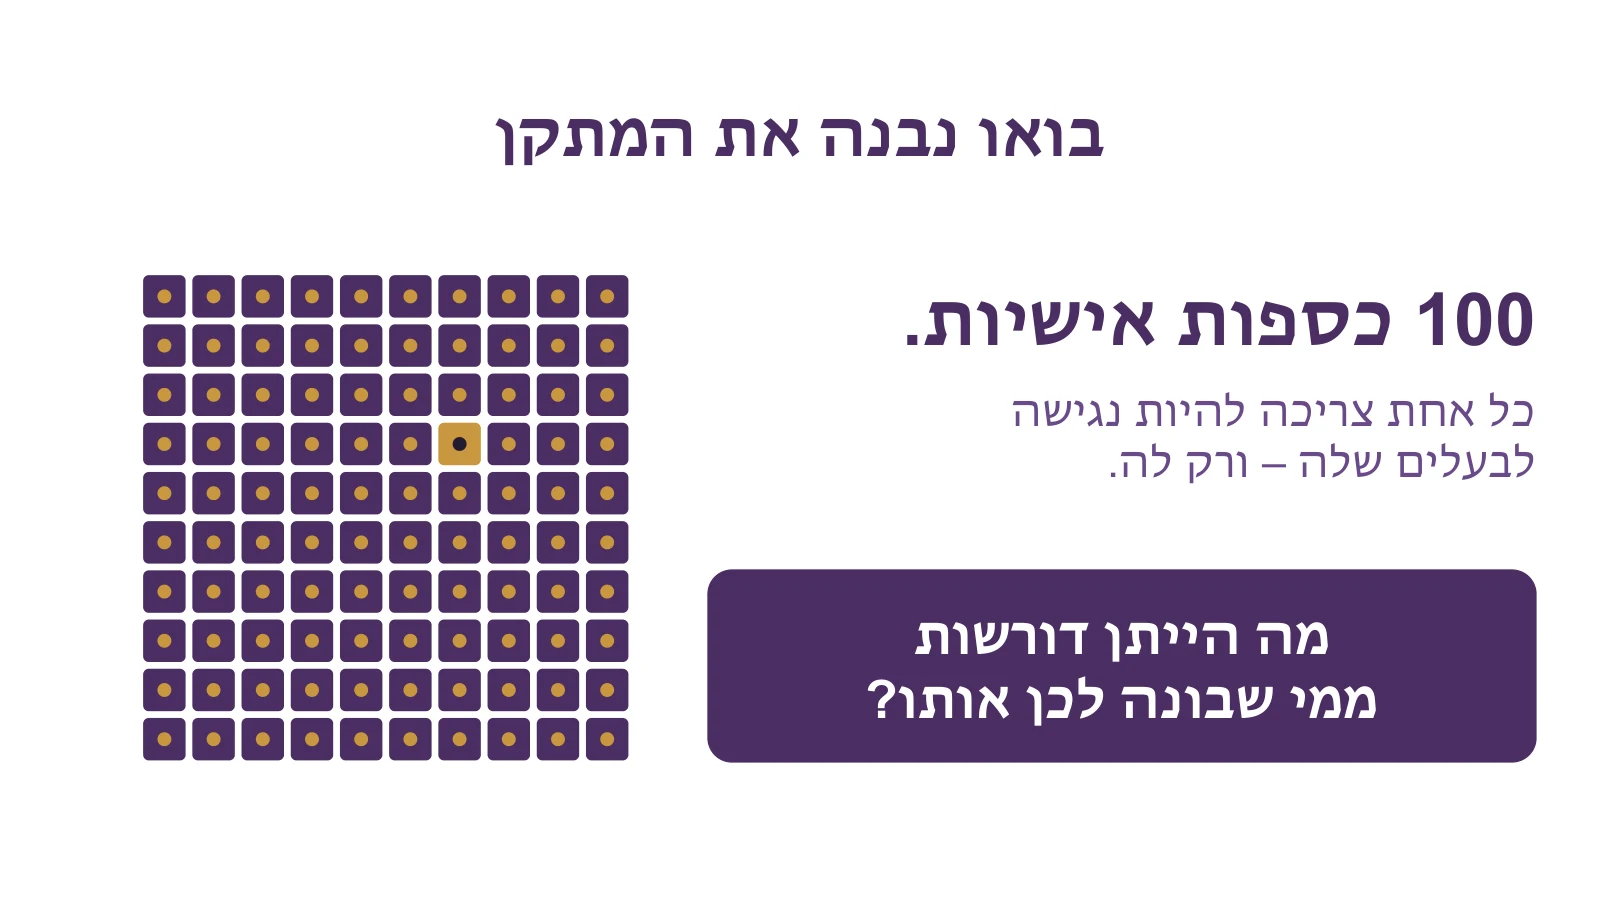
עצרו רגע לפני שממשיכים לקרוא: מה הייתם דורשים ממי שבונה לכם את המתקן? הנה הדרישות שמתקבלות, אחת אחת.
1. איך המתקן יודע מי עומדת מולו?
הדרישה הראשונה כמעט מובנת מאליה: המתקן חייב לזהות את מי שעומדת מולו. יש הרבה דרכים לעשות את זה — קוד, מפתח, כרטיס, טביעת אצבע, זיהוי פנים, ואפילו אישור באפליקציה בטלפון.
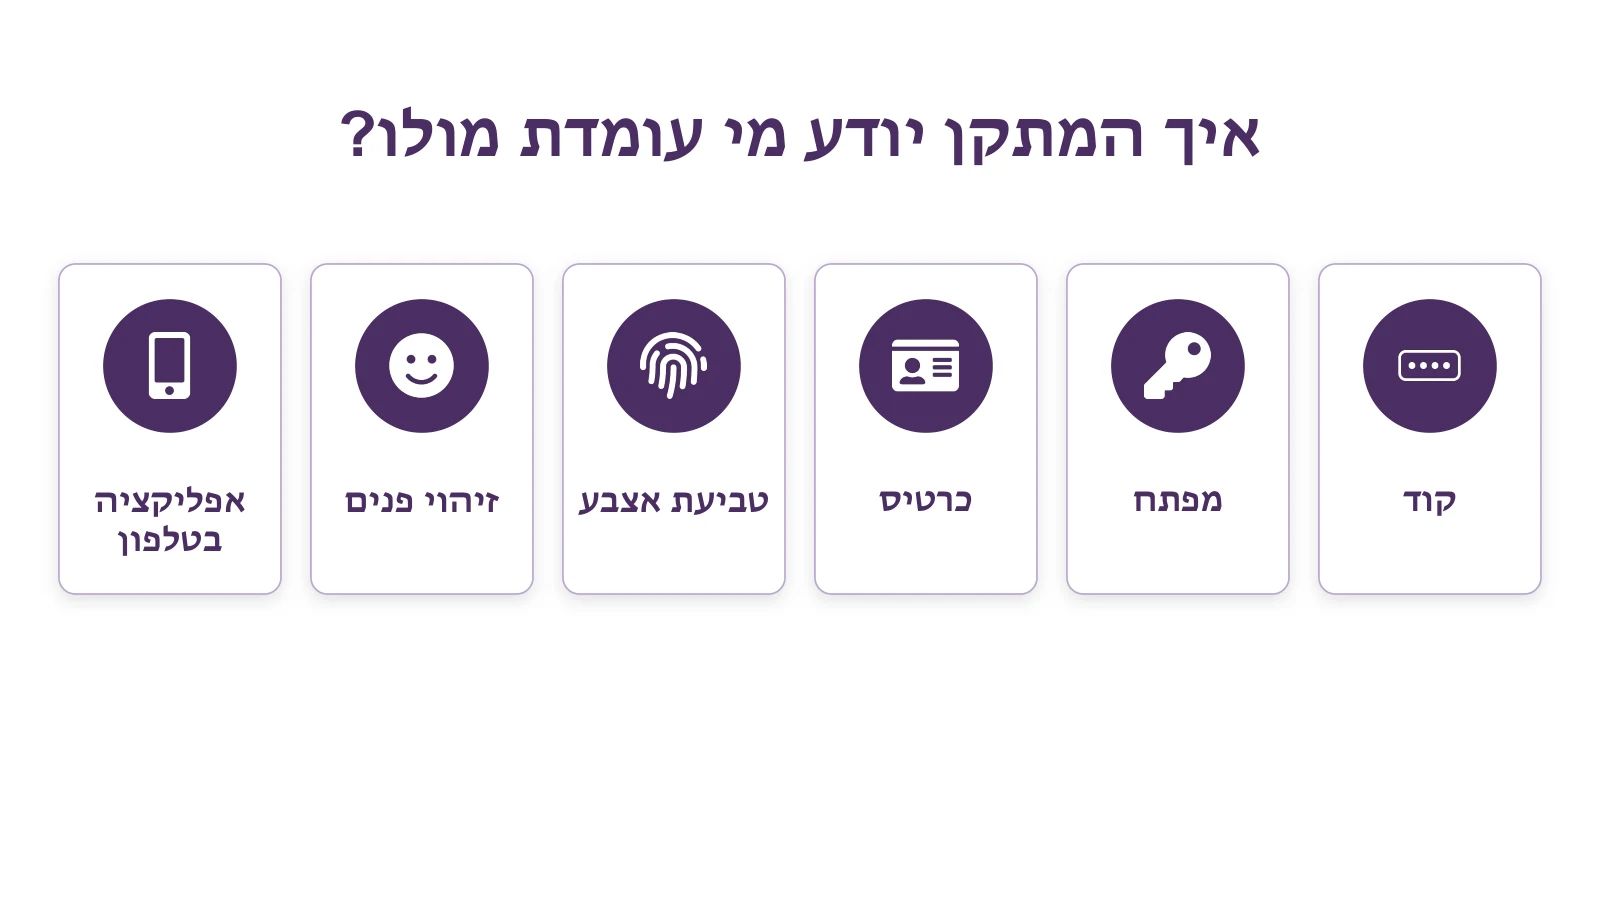
בעולם הדיגיטלי קוראים לזה Authentication — זיהוי (או אימות זהות): הבדיקה ש"את באמת מי שאת אומרת שאת".
2. זיהינו אותך. ועכשיו?
המתקן זיהה אותי. האם עכשיו אני יכולה לפתוח את כל 100 הכספות? ברור שלא. הכספת שלי נפתחת, והכספת של מישהי אחרת נשארת נעולה — גם אם אני מכירה את המתקן הכי טוב בעולם.
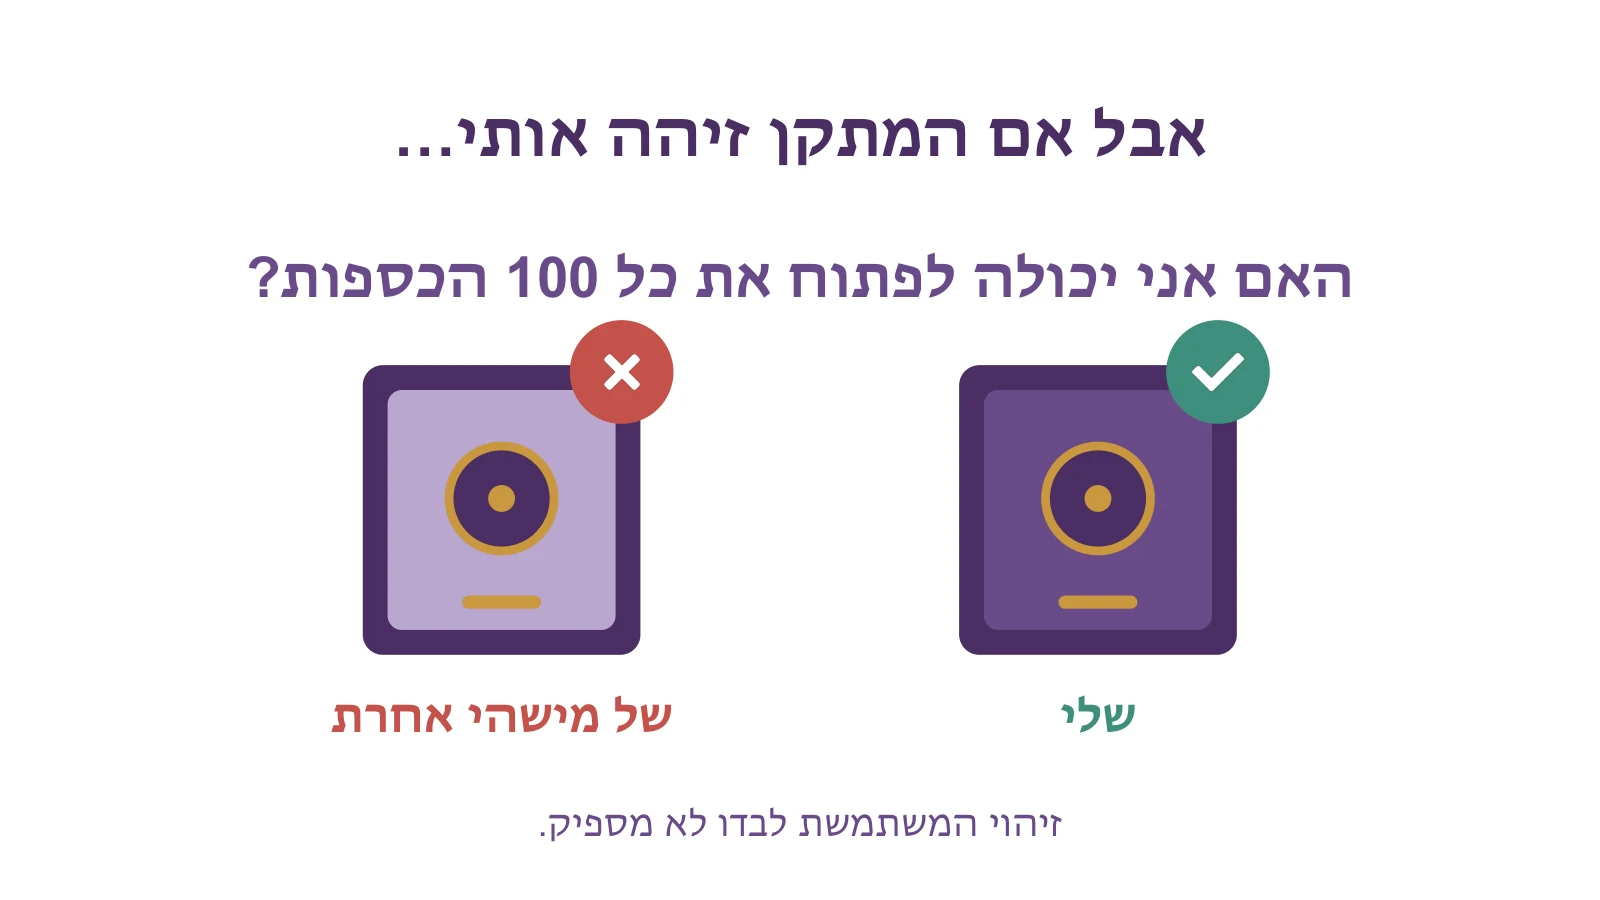
זיהוי לבדו לא מספיק. המערכת צריכה לדעת לא רק מי אני, אלא גם לאיזה מידע מותר לי לגשת. כשהבדיקה הזו חסרה באפליקציה, זה הבאג הנפוץ ביותר שיש — הרשאה שבורה ברמת האובייקט.
3. מה מותר לי לעשות?
גם בין מי שמורשית להיכנס למתקן יש הבדלים: לקוחה פותחת את הכספת שלה; עובדת פותחת רק כספות שהוקצו לה; מנהלת מנהלת את המתקן כולו.
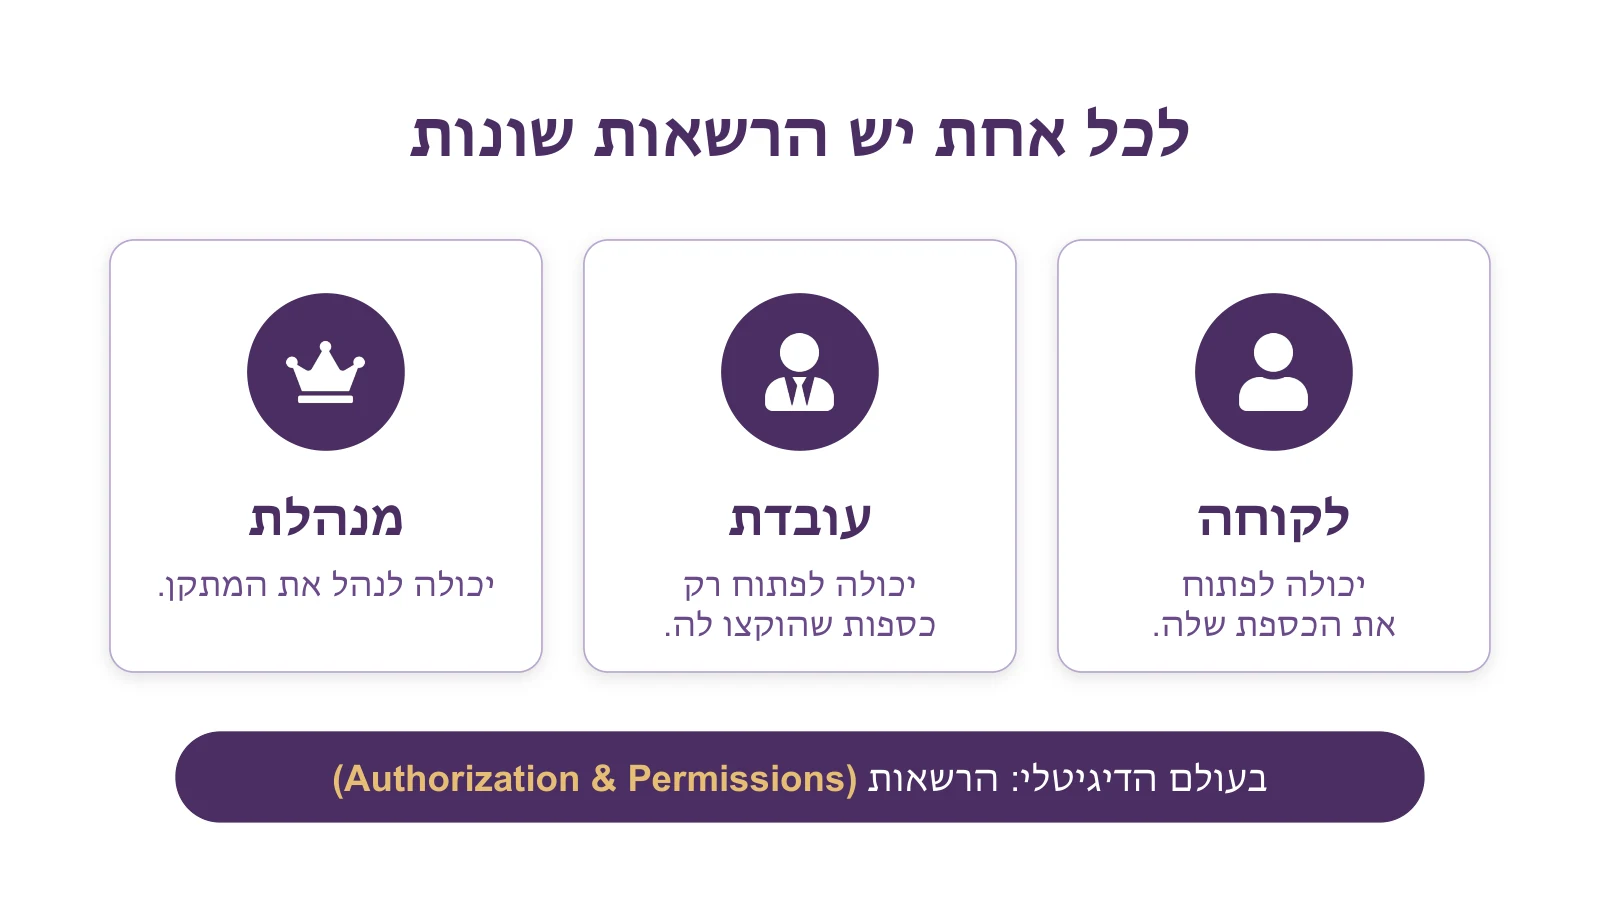
בעולם הדיגיטלי: הרשאות (Authorization & Permissions). ההבדל פשוט: זיהוי עונה על "מי את?", והרשאות עונות על "מה מותר לך לעשות?".
4. ומה אם משהו חשוד קורה?
מישהי מנסה שוב ושוב לפתוח כספת שלא שלה. מתקן טוב לא רק מונע — הוא גם חוסם, מתריע ומתעד. ואם לא נדע שזה קרה, אין לנו שום סיכוי להגיב.
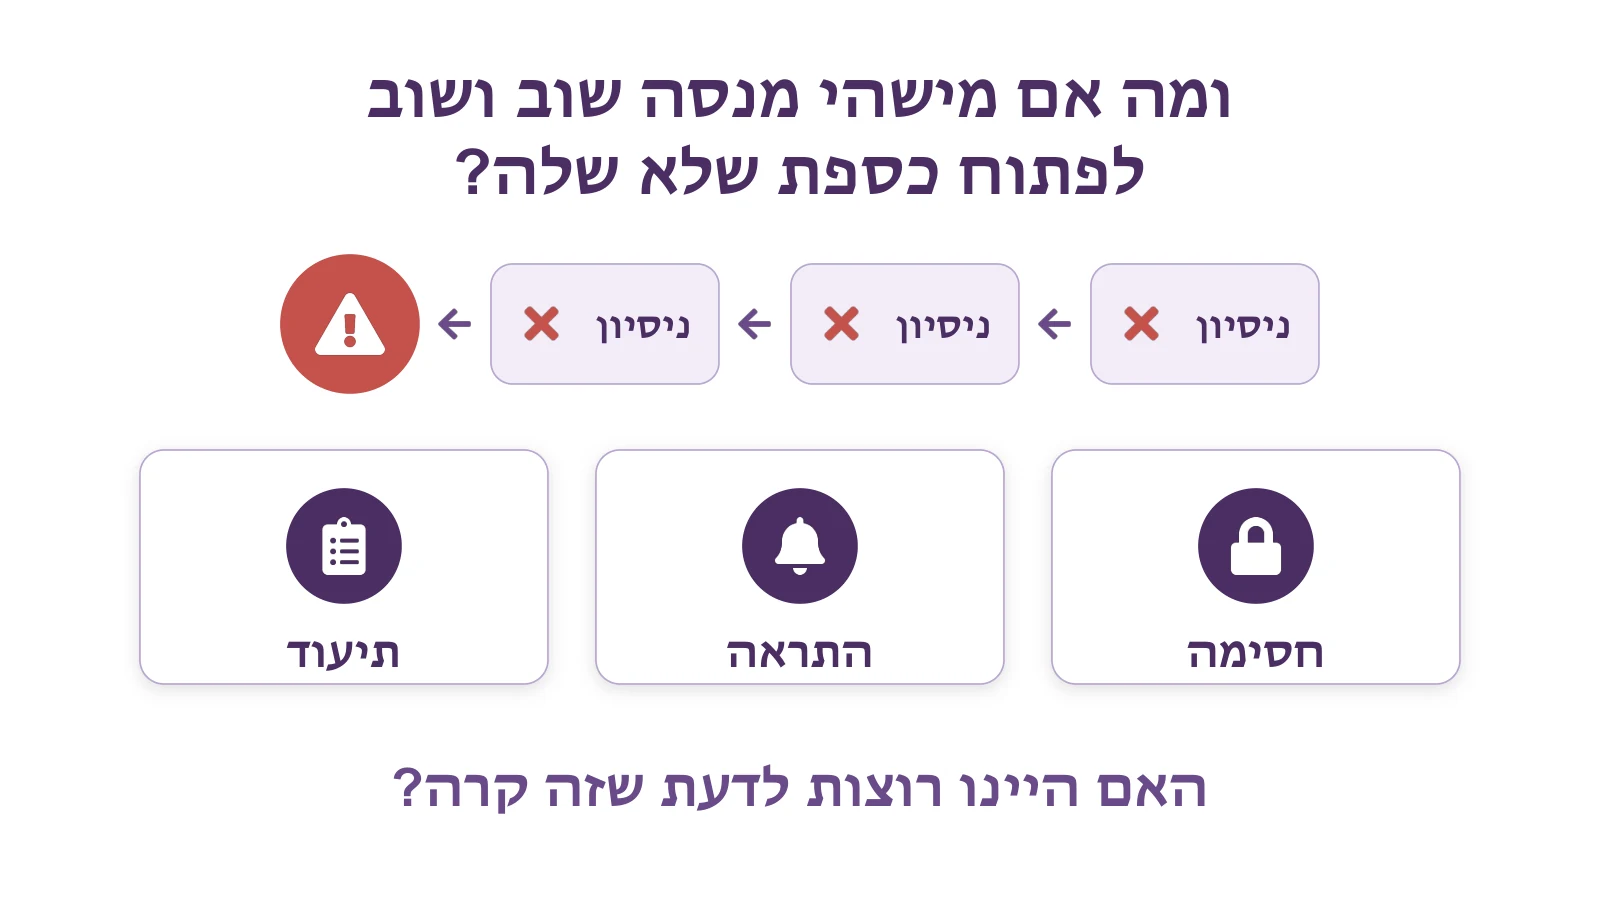
בפוסט ניחוש רציף בלי הגבלת קצב אפשר לראות מה קורה כשאף אחד לא עוצר ניסיונות חוזרים.
5. ומה אם שכחתי לנעול?
פתחתי את הכספת... ופשוט הלכתי. כספת טובה נועלת את עצמה אחרי זמן מה.
גם במערכת דיגיטלית, גישה לא אמורה להישאר פתוחה לנצח.
עכשיו מחליפים את מתקן הכספות באפליקציה
כל מה שהגדרנו הוא בדיוק מה שמערכת דיגיטלית צריכה לעשות. מתקן הכספות הוא מה שאפשר לראות בעין; האפליקציה היא אותו הדבר, רק שאת השכבה הזו אי אפשר לראות.
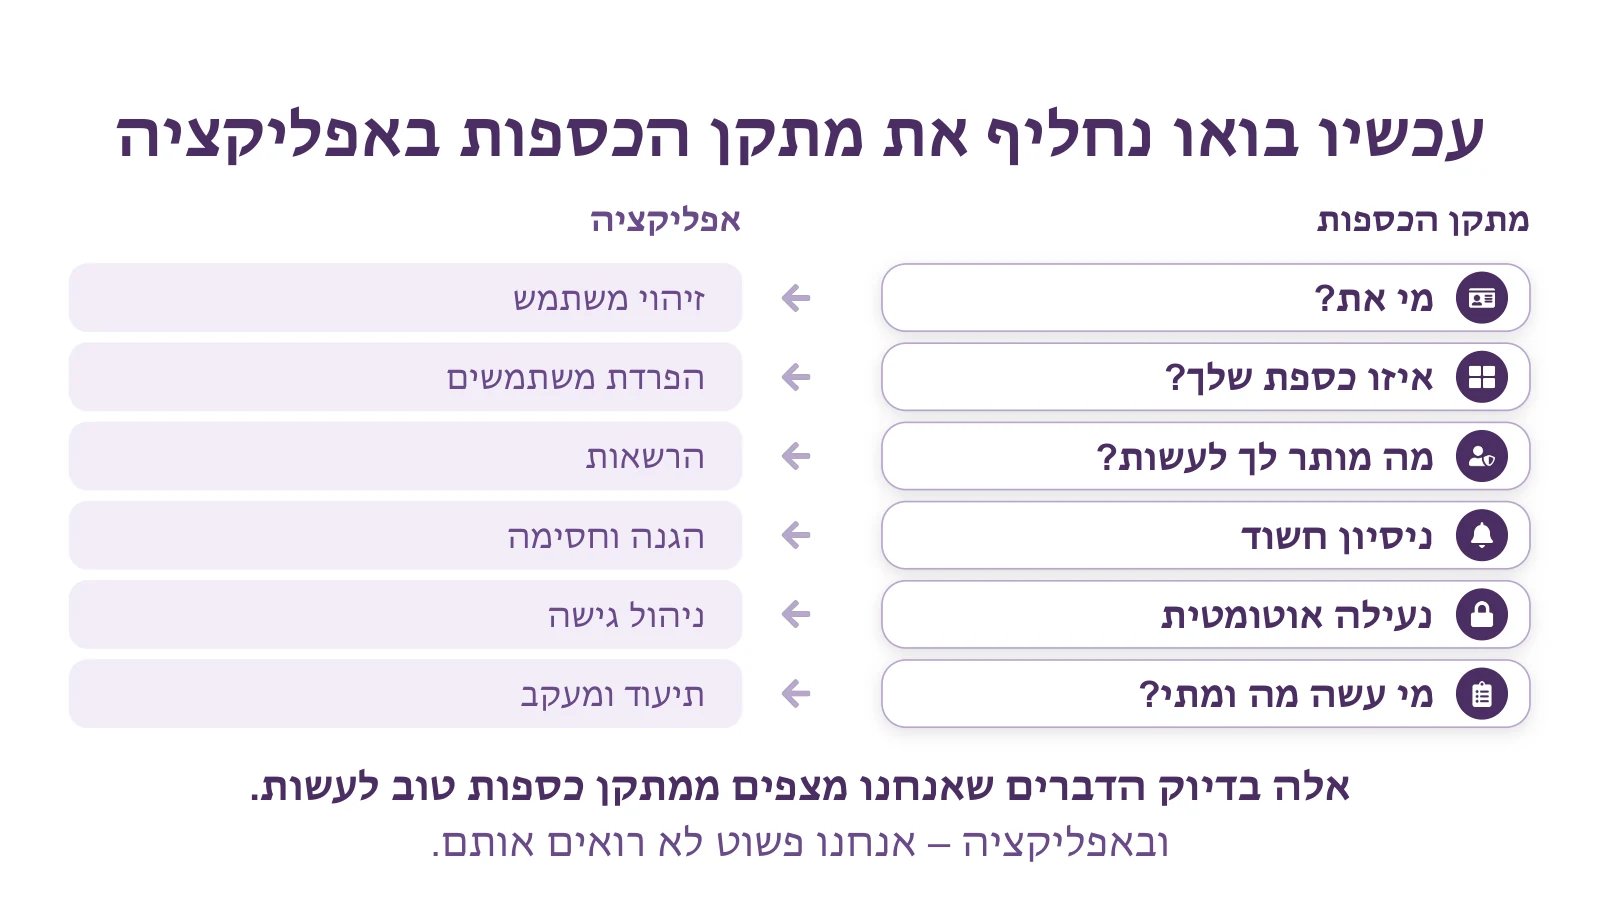
| מתקן הכספות | אפליקציה |
|---|---|
| מי את? | זיהוי משתמש |
| איזו כספת שלך? | הפרדת משתמשים |
| מה מותר לך לעשות? | הרשאות |
| ניסיון חשוד | הגנה וחסימה |
| נעילה אוטומטית | ניהול גישה |
| מי עשה מה ומתי? | תיעוד ומעקב |
אלה בדיוק הדברים שאנחנו מצפים ממתקן כספות טוב לעשות. ובאפליקציה — אנחנו פשוט לא רואים אותם.
ואז הגיע ה-AI
היום אפשר לבנות אפליקציה בתוך דקות, ו-AI יכול לבנות אפליקציה שנראית מדהים. אבל האם הייתן מכניסות תכשיטים לכספת רק כי היא נראית יפה ויש לה מפתח? מראה חיצוני ו-Login לא מוכיחים שהמוצר מאובטח. כשבונים מהר, קל מאוד לא לראות את שכבת האבטחה שנמצאת מתחת למוצר.
ומה אם הכספת לא שומרת תכשיטים?
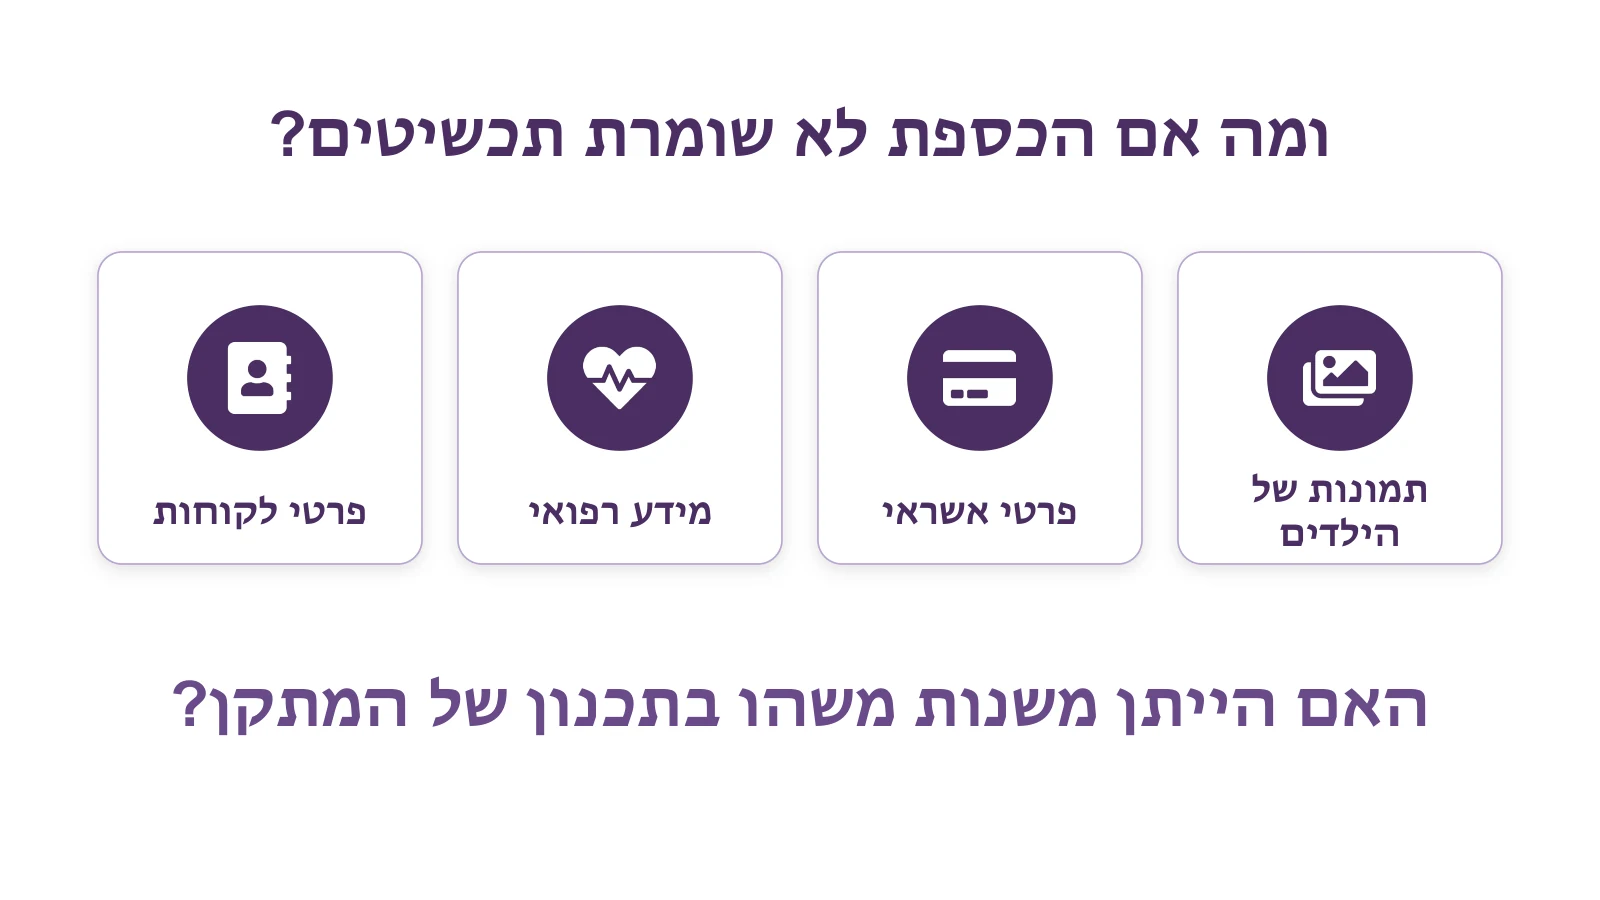
דמיינו שבכספות האלה שמורים תמונות של הילדים, פרטי אשראי, מידע רפואי ופרטי לקוחות. האם הייתן משנות משהו בתכנון של המתקן? זה הרגע שבו אבטחה כבר לא נשמעת כמו מונח טכנולוגי, והופכת למשהו מוחשי מאוד.
אבטחה היא חלק מהתכנון
כשאנחנו מתכננים מוצר פיזי, אנחנו מבינים באופן אינטואיטיבי שאבטחה היא חלק מהמוצר. אם מישהי הייתה מוכרת לנו מתקן כספות, היינו רוצות לדעת בדיוק איך הוא מוודא שאף אחת לא יכולה לפתוח כספת של מישהי אחרת.
בעולם הדיגיטלי הרבה יותר קשה לראות את זה. אנחנו רואות מסך יפה, כפתורים ו-Login, אבל לא רואות את כל הדברים שקורים מאחוריהם.
Security היא לא משהו שמוסיפים למוצר בסוף. היא חלק מהתכנון שלו מההתחלה. ואם יש לכם מידע של אנשים אחרים — האחריות להגן עליו היא חלק מהמוצר.
ב-secureFlows לכל משתמש באפליקציה שלכם יש "כספת" משלו — מרחב פרטי ומבודד למידע שלו. לחצו על הכפתור למטה והתחילו לבנות.
התחילו לבנות בחינםהאייקונים באיורים: Font Awesome Free, ברישיון CC BY 4.0.